Les microservices font beaucoup parler d’eux aujourd’hui. Ils sont la nouvelle tendance en matière d’architecture applicative et sont souvent associés à leurs meilleurs amis, les conteneurs. Une récente enquête menée par InfoQ a révélé que ces deux technologies figuraient en bonne place parmi celles « utilisées ou dont l’utilisation est prévue », les conteneurs (71,79 % des personnes interrogées) devançant de peu les microservices (70,4 %). Fait intéressant, cette même étude a montré que les microservices étaient alors davantage utilisés (32,21 %) que les conteneurs (29,44 %).
Quoi qu’il en soit, il semble indéniable que les microservices et les conteneurs sont des technologies qui figurent dans le radar de la plupart des organisations.
Cependant, comme pour toute évolution majeure des architectures applicatives, le réseau connaît une transformation comparable, à mesure que les services applicatifs et les fonctions réseau s’adaptent aux besoins de ces nouvelles architectures. Cela s’explique en partie par le fait que les changements — surtout lorsqu’ils sont radicaux — apportés aux architectures applicatives modifient les schémas de trafic réseau et s’accompagnent souvent de nouveaux langages, de nouvelles plateformes web et des défis de sécurité qui en découlent.
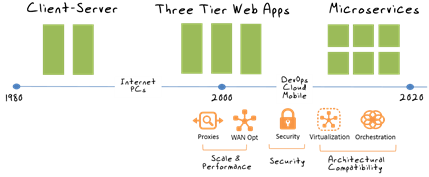
Par exemple, le passage du modèle client-serveur à l’application web traditionnelle à trois niveaux (telle qu’on la connaît aujourd’hui) a non seulement ajouté un niveau à l’architecture applicative, mais aussi un niveau d’infrastructure complémentaire, conçu pour assurer l’évolutivité et les performances requises par les applications à l’ère de l’essor d’Internet. Vous vous souvenez peut-être de la multiplication soudaine des passerelles XML, des passerelles de sécurité XML, des pare-feu XML et d’autres équipements « réseau » connexes, exclusivement destinés à relever les défis posés par la nouvelle architecture applicative de l’époque, la SOA.
Puis, à mesure que le cloud et la mobilité ont commencé à faire sentir leurs effets, la sécurité est passée au premier plan et une multitude de nouvelles solutions de sécurité réseau ont vu le jour. Celles-ci étaient axées sur la gestion et la sécurisation des appareils mobiles, ainsi que des réseaux sur lesquels ils opéraient, mais aussi sur les courtiers en sécurité d’accès au cloud. Un changement subtil dans la notion de « réseau » s’est alors produit, dont les effets se font encore sentir : le « réseau » s’est étendu jusqu’à englober, de fait, Internet. La dispersion continue des applications dans de multiples environnements entraînera sans aucun doute une nouvelle réponse du réseau, avec la poursuite de la migration vers Internet, « en tant que service », de services traditionnellement cantonnés au réseau local (notamment ceux liés à la sécurité).
Aujourd’hui, nous assistons à l’essor des microservices et des API, principalement de type RESTful, dans les architectures applicatives. Parallèlement, l’Internet des objets et la croissance fulgurante du nombre d’applications et d’utilisateurs continuent d’accroître les besoins en matière de mise à l’échelle, mais celle-ci concerne désormais avant tout les opérations.
Il en résulte que le réseau doit s’adapter — et c’est déjà le cas dans de nombreuses situations — afin d’assurer une compatibilité architecturale avec les applications (services) qu’il est chargé de faire évoluer, de sécuriser et d’optimiser. Cela implique l’adoption de formats virtuels et conteneurisés, notamment dans le cloud, ainsi qu’une attention particulière portée à l’orchestration et à l’automatisation. Aujourd’hui, l’objectif est de disposer de modèles, d’API et de capacités d’intégration aux frameworks et aux ensembles d’outils qui piloteront à terme la mise en production des applications.
Le « réseau » réagit. Les API foisonnent. Les modèles et la prise en charge d’autres systèmes de modèles (OpenStack Heat et AWS Cloud Formation Templates, ça vous dit quelque chose ?) se généralisent, tout comme la possibilité de traiter l’infrastructure de mise à disposition des applications « comme du code ».
Cette adaptation ne ressemble pas aux adaptations traditionnelles du réseau, où le débit et le traitement des paquets sont essentiels. Cette nouvelle adaptation porte sur la rapidité du provisionnement et sur les capacités des API en tant que sources de données du réseau. L’objectif est d’assurer une compatibilité architecturale avec l’architecture applicative, que celle-ci soit déployée dans un cloud public ou privé (sur site), sous la forme d’une application monolithique unique ou d’un ensemble découplé d’une centaine de microservices.
Ne vous y trompez pas : les réseaux sont affectés — et même façonnés — par l’évolution des architectures applicatives. Il existe entre les deux une relation symbiotique qui ne peut être ignorée, en particulier à l’heure où nous entrons dans une ère axée sur les opérations, dans laquelle la coordination et la coopération sont essentielles pour permettre aux entreprises de fournir les applications dont elles dépendent aujourd’hui pour réussir et se développer.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.