L’ère appartient à la technologie
La technologie transforme notre façon de travailler. Elle nous facilite la vie et nous fait gagner du temps. Nous n’avons plus besoin de faire la queue pour payer nos factures de services publics ou prendre un taxi. Notre smartphone nous indique l’heure d’arrivée de notre bus et nous permet de rester connectés à notre travail lors de nos déplacements. Avec l’accélération de la numérisation, une part croissante de notre travail et de notre vie sera gérée par nos appareils intelligents.
Les criminels suivent le rythme des évolutions technologiques et ont trouvé des moyens innovants de tirer parti de leur adoption. Les gains que peut rapporter la cybercriminalité, la possibilité d'agir en se dissimulant derrière des serveurs proxy et la facilité avec laquelle des technologies peuvent être louées sur des marchés clandestins ont favorisé son essor.
Les entreprises comme les particuliers recherchent des technologies et investissent dans celles-ci afin de prévenir et détecter ces menaces, et d’y répondre. Des investissements considérables sont réalisés dans la sécurité des réseaux et des applications afin de protéger la forteresse (autrement dit, la valeur de la marque). Les nouvelles menaces sont atténuées au moyen de solutions ponctuelles, ce qui conduit les entreprises à acquérir un grand nombre de technologies.
Orchestration intelligente de la sécurité
Aujourd’hui, une entreprise type superpose différents types de technologies pour constituer plusieurs couches de défense à travers lesquelles transite le trafic des utilisateurs. Pris individuellement, de nombreux dispositifs de sécurité peuvent gérer la charge du trafic, le déchargement SSL/TLS et le traitement de l’ensemble du trafic, mais les cycles processeur mobilisés peuvent être optimisés et mieux exploités grâce à une orchestration intelligente.
Pour approfondir, examinons le trafic généré par une entreprise type (liste non exhaustive).
- Sites web intranet
- Les réseaux sociaux comme Facebook, Twitter, etc.
- YouTube et autres plateformes de partage de vidéos
- Moteurs de recherche
- E-mails
- Sites de commande et de contrôle
- Trafic de sauvegarde
- Sites contenant des informations personnelles identifiables et des informations financières
Certains types de trafic nécessitent un examen plus approfondi que d’autres. Les soumettre tous au même type d’inspection n’est pas un choix judicieux. Les réseaux modernes ont besoin d’une approche similaire à une architecture orientée services pour contrer efficacement les menaces actuelles.
Présentation de la zone d’inspection intelligente
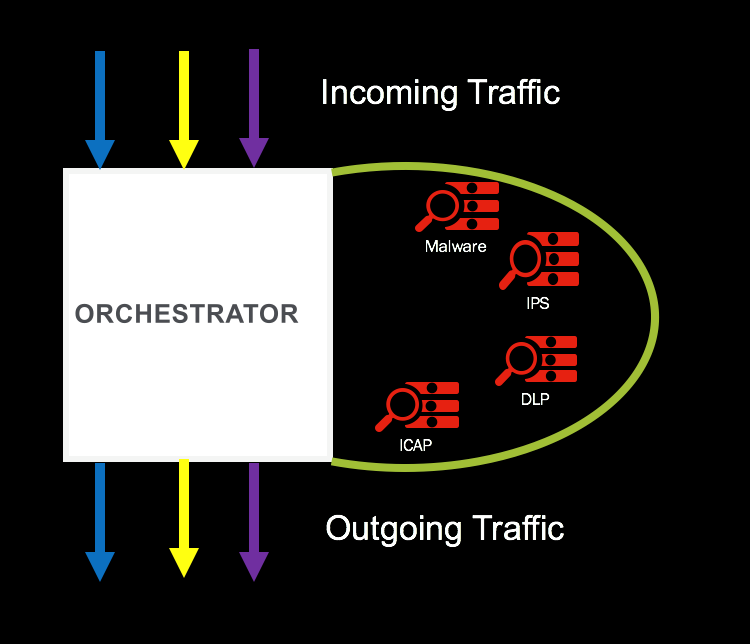
Une zone d’inspection intelligente se caractérise par la mise à disposition, sous forme de services, des solutions de sécurité acquises par une organisation. Ces services sont ensuite appliqués au chemin du trafic en fonction du niveau de menace. Comme l’illustre l’image ci-dessous, la zone d’inspection doit être contrôlée par un orchestrateur. Celui-ci est chargé des tâches suivantes :
- Mettre les équipements de sécurité à la disposition des différents chemins réseau sous forme de service
- Créez une zone d’inspection sans SSL afin d’optimiser l’utilisation du service d’inspection
- Maintenir le réseau ouvert ou le fermer en cas de défaillance d’un appareil
- Sélection de l’appliance de sécurité pour le trafic réseau en fonction des menaces, selon des politiques définies
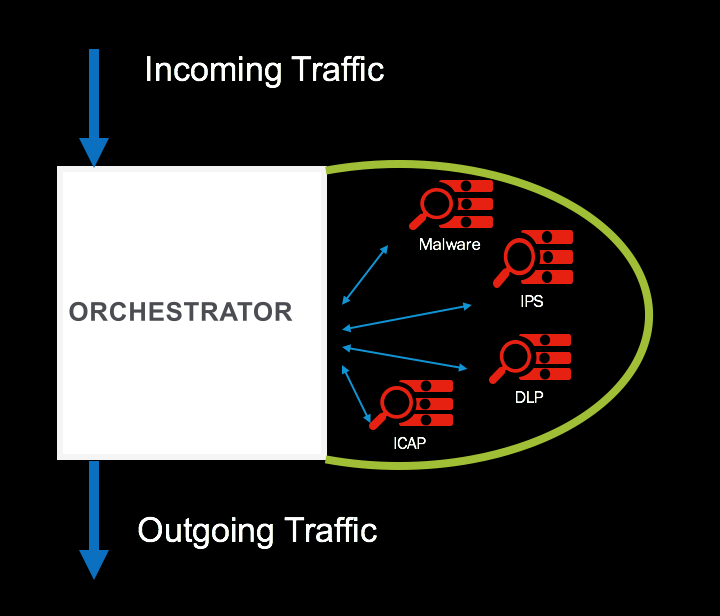
Le trafic à destination d’un site Internet non fiable (éventuellement un serveur de commande et de contrôle) doit faire l’objet d’une inspection rigoureuse.
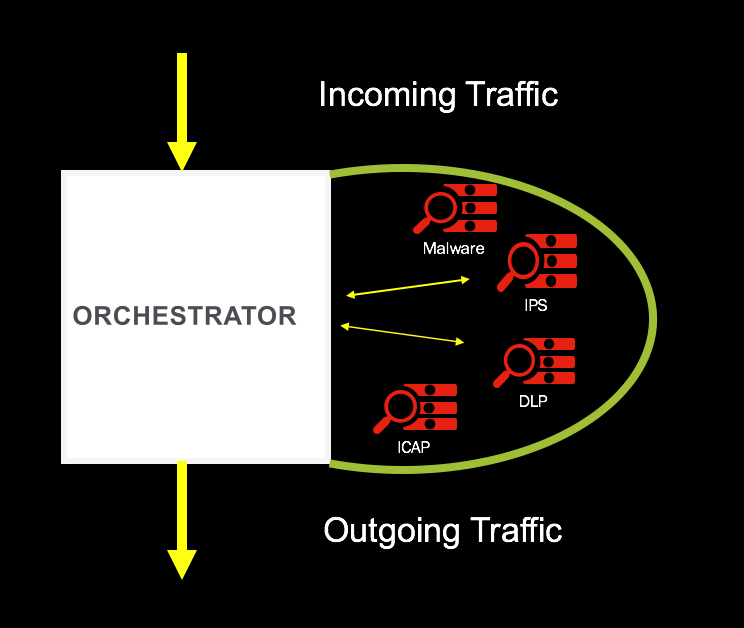
Le trafic à destination d’un site Internet de confiance (ou d’un site de sauvegarde interne) doit faire l’objet d’un niveau d’inspection intermédiaire.
Une zone d’inspection intelligente permet également d’intégrer facilement un nouvel équipement de sécurité, simplement en l’ajoutant à la zone d’inspection et à la politique d’orientation du trafic.
Conclusion
Une zone d’inspection intelligente aidera les organisations à orchestrer leur sécurité et à optimiser leurs investissements en la matière. La mise à disposition des équipements de sécurité sous forme de services, ainsi que la création d’une zone d’inspection sans chiffrement SSL, permettront aux organisations de mieux exploiter ces équipements.
À propos de l’auteur
Shahnawaz Backer était conseiller principal en sécurité chez F5 Labs. S'intéressant tout particulièrement au développement d'applications modernes, à l'identité numérique et aux vecteurs de fraude, il s'attache à intégrer le renseignement sur les menaces dans les solutions et croit fermement en une défense proactive automatisée.
Autres articles de Shahnawaz BackerArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.