
Comme le savent les lecteurs assidus du blog F5, nous avons publié la troisième édition du rapport State of Application Delivery (SOAD). Le rapport 2017 présente les résultats d’une enquête menée auprès de près de 2 200 cadres et professionnels de l’informatique et couvre tous les aspects de la fourniture d’applications, notamment sur site, dans le cloud hybride et dans le cloud. Plusieurs conclusions du rapport portent sur la manière dont les personnes interrogées appréhendent l’environnement de sécurité. Près d’une personne interrogée sur cinq occupe un poste lié à la sécurité. Dans cet article, nous nous intéresserons à certains des sujets qui préoccupent le plus leurs homologues.
Constat : il existe un déficit d’expertise en matière de cloud et de sécurité.
Étonnamment, quatre répondants sur cinq adopteront des stratégies multicloud en 2017. Et l’un d’entre eux a déjà au moins la moitié de ses applications dans le cloud ! Mais les organisations disposent-elles aujourd’hui de suffisamment d’experts du cloud pour gérer ne serait-ce qu’un seul environnement cloud ? Je connais des spécialistes d’AWS qui ne connaissent rien à Azure, et inversement.
Cela ne surprendra sans doute pas les lecteurs de ma chronique (ou de celle de Jon Oltsik), mais une organisation sur trois considère la pénurie de compétences en cybersécurité comme un défi majeur. Nous ne formons tout simplement pas assez de hackers éthiques pour faire face à tous les hackers malveillants qui se forment eux-mêmes partout dans le monde. Il est possible que cette pénurie soit comblée grâce à une combinaison magique d’apprentissage automatique et d’automatisation ; le DARPA Cyber Grand Challenge annoncé lors de la DEF CON 24 va déjà dans ce sens. Mais en attendant, vive la crédibilité acquise sur le terrain en matière de sécurité.
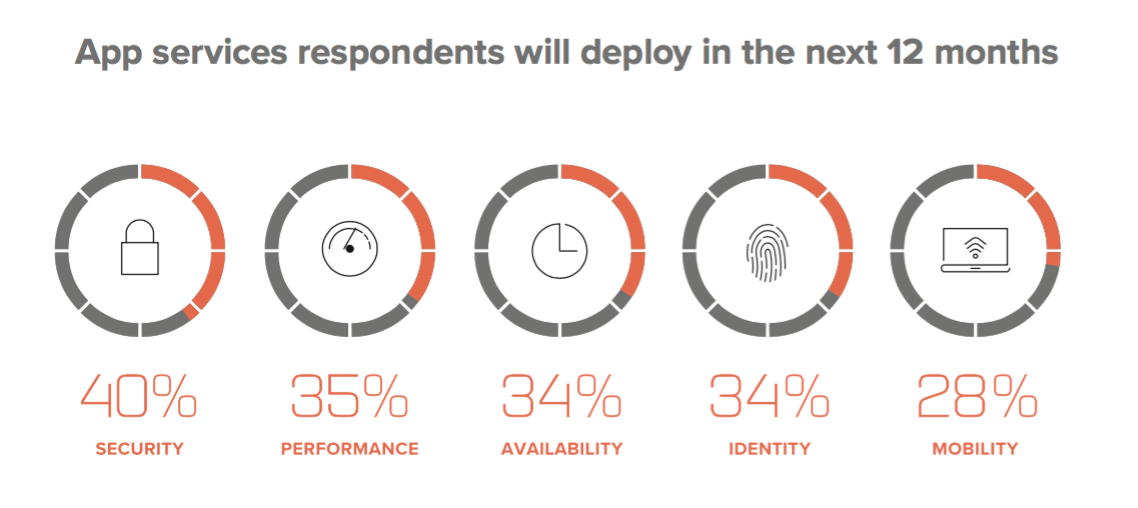
À titre d’exemple, le rapport SOAD a demandé aux personnes interrogées quels services applicatifs elles prévoyaient de déployer au cours des douze prochains mois. La sécurité arrive en tête des réponses, avec 40 %.
Constat : les déploiements de services applicatifs de sécurité gagnent en sophistication.
Le rapport a interrogé les participants à l’enquête sur leurs stratégies visant à contrer les menaces émergentes, à sécuriser leurs applications et à protéger leurs données. La bonne nouvelle cette année est que, dans l’ensemble, les organisations se sentent plus confiantes que l’an dernier dans leur capacité à relever leurs principaux défis en matière de sécurité.
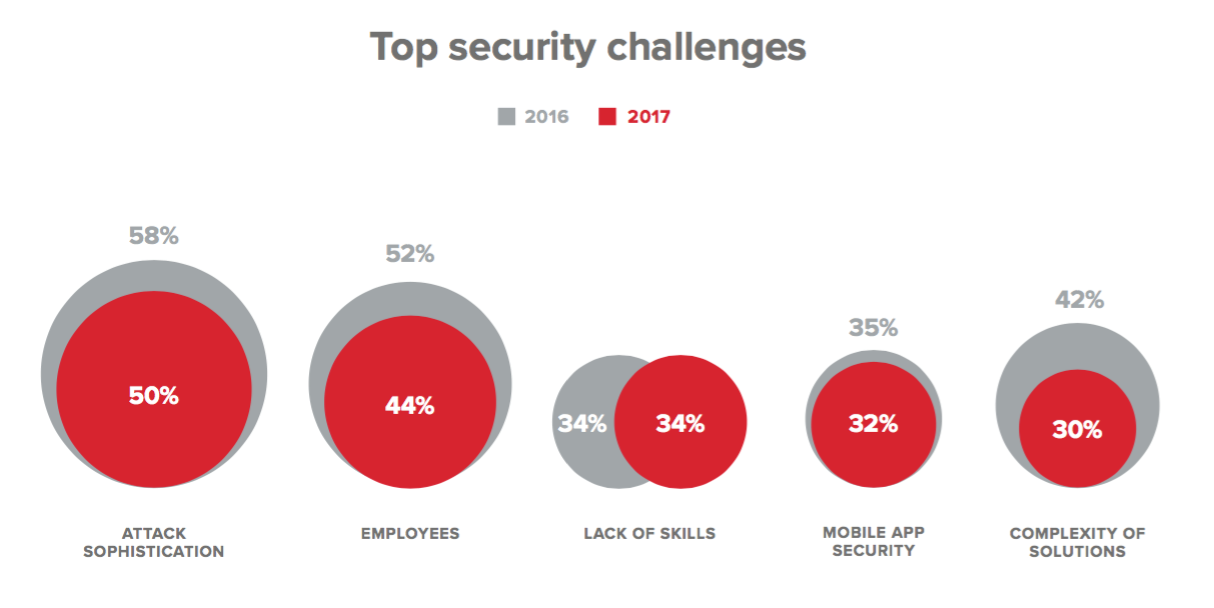
Dans tous les domaines problématiques, à l’exception de la pénurie de compétences, les organisations semblent légèrement moins inquiètes. J’ai demandé à Lori MacVittie, l’une des autrices du rapport, pourquoi :
« Nous pensons que cela signifie que, dans l’ensemble, les entreprises ont moins peur. Nous supposons que cela pourrait s’expliquer par l’augmentation des budgets consacrés à la sécurité, qui leur permet de mettre en place les solutions nécessaires pour relever leurs défis. Ce chiffre ne figure pas dans le rapport public, mais la part des entreprises citant un “budget trop limité” parmi leurs difficultés en matière de sécurité est passée de 41 % en 2016 à 30 % en 2017, d’où notre hypothèse. »
À l’échelle mondiale, les organisations qui ont le plus confiance en leur capacité à résister à une attaque ont dépassé la simple approche de sécurité périmétrique. Nombre d’entre elles prévoient de déployer, au cours de l’année à venir, une solution d’atténuation des attaques DDoS (21 %), une protection DNSSEC (25 %) et un pare-feu applicatif web (20 %).
Constat : La pire chose dont je pourrais me passer lors du déploiement d’une application est…
Chaque année, l’enquête SOAD demande aux participants quel est, selon eux, l’élément dont l’absence serait la plus préjudiciable lors du déploiement d’une application.
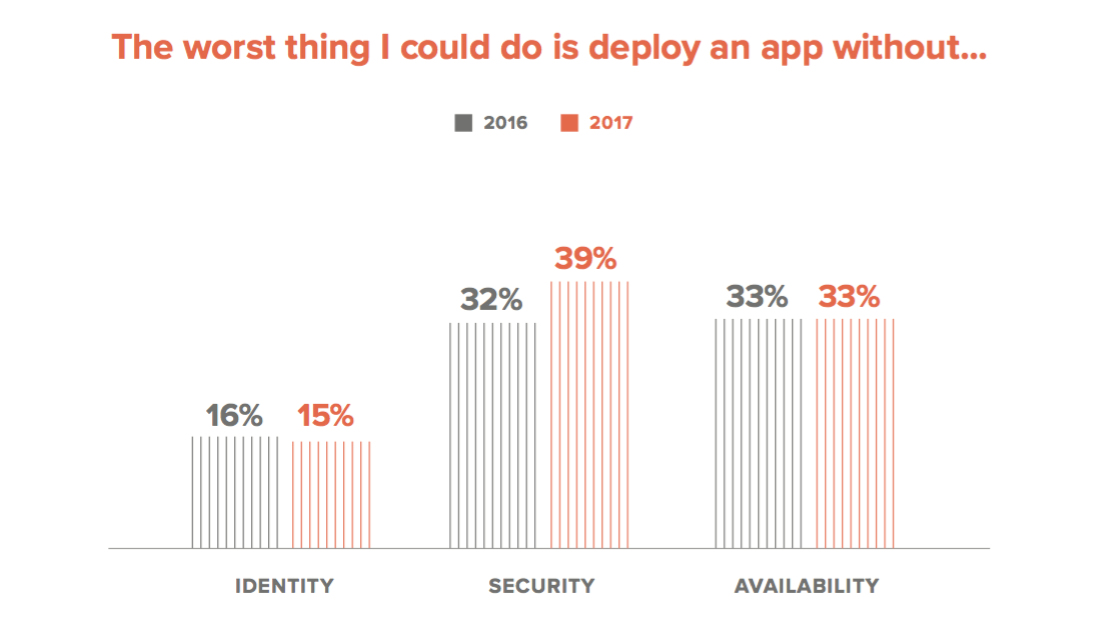
La sécurité arrive en tête avec une avance encore plus nette qu’il y a un an. En 2016, la disponibilité devançait légèrement la sécurité. Peut-être les organisations prennent-elles enfin conscience qu’une faille de sécurité peut avoir des répercussions négatives bien plus durables qu’une interruption de service. La succession incessante de failles contribue probablement à cette prise de conscience. C’est une bonne chose.
La réponse la plus courante aux enjeux de sécurité des applications est, bien entendu, le pare-feu applicatif web (WAF). Plus de la moitié des répondants privilégiant le cloud déclarent avoir déployé un WAF. Ce n’est pas vraiment surprenant, même si l’on peut se demander ce que font les 48 % restants...
Rapport 2017 sur l’état de la fourniture d’applications
Les lecteurs intéressés peuvent consulter le rapport complet « State of Application Delivery » 2017 ici.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.
L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.