Dans leur empressement à adopter l’IA, de nombreuses organisations se concentrent sur les capacités des agents autonomes. Pourtant, une question encore plus cruciale se pose : comment déterminer quels agents d’IA, utilisateurs et appareils sont dignes de confiance, et dans quelle mesure ?
À mesure que les agents d’IA interagissent davantage avec les sites web, les applications mobiles et les API pour le compte des consommateurs, la distinction traditionnelle entre trafic humain et trafic automatisé s’estompe. Les clients utilisent des assistants d’achat, des outils de planification de voyages et des conseillers financiers basés sur l’IA pour effectuer des transactions, tandis que les cybercriminels exploitent ces mêmes technologies pour automatiser la fraude, l’utilisation abusive de comptes et la collecte massive de données.
Cette évolution représente un nouveau défi pour les responsables de la sécurité. Depuis des années, la sécurité des applications repose principalement sur l’analyse des requêtes individuelles afin de déterminer si le trafic semble légitime. Mais les interactions numériques modernes, et donc les attaques modernes, se produisent rarement de manière isolée. Les acteurs malveillants changent régulièrement d’adresse IP, utilisent des réseaux de proxys résidentiels, exploitent de véritables appareils et mêlent activité humaine et automatisation. Les agents d’IA brouillent encore davantage la frontière en se comportant comme des utilisateurs légitimes, tout en opérant à la vitesse d’une machine.
Pour contribuer à résoudre ces problèmes, F5 lance deux améliorations majeures de F5 Distributed Cloud Bot Defense, qui fait partie de la F5 Application Delivery and Security Platform (ADSP). La fonctionnalité d’intelligence des appareils enrichit Distributed Cloud Bot Defense d’une prise de décision sur les risques fondée sur plusieurs signaux, combinant des indicateurs comportementaux ainsi que des signaux liés aux appareils et à l’intégrité des clients afin de déterminer en temps réel les éléments auxquels faire confiance. De nouvelles protections contre l’IA agentique permettent aux utilisateurs de classifier et de gérer les humains, les bots, les agents d’IA et les automatisations légitimes, le tout au sein d’un cadre de politiques unique. Ensemble, ces nouvelles fonctionnalités donnent aux entreprises le contrôle nécessaire pour autoriser le trafic d’IA fiable tout en bloquant la fraude et les abus automatisés.
Alors que les agents d’IA s’imposent progressivement comme un nouveau canal d’interaction avec les clients, les organisations ont besoin d’une approche plus intelligente pour distinguer les automatisations fiables des activités frauduleuses et abusives. En associant l’intelligence des appareils à des protections tenant compte des agents dans F5 Distributed Cloud Bot Defense, les organisations peuvent établir une confiance continue entre les utilisateurs, les appareils, les bots et les agents d’IA. L’intelligence des appareils fournit en permanence des informations contextuelles sur les appareils et les risques, tandis que Distributed Cloud Bot Defense applique des décisions de politique en temps réel afin d’autoriser les interactions fiables, de soumettre les activités suspectes à des vérifications et de bloquer les automatisations malveillantes. Ensemble, ces solutions aident les entreprises à protéger les applications et les API destinées aux clients, tout en permettant de proposer en toute sécurité de nouvelles expériences basées sur l’IA.
Alors que les agents d’IA s’imposent comme un nouveau canal de commerce numérique en plein essor, les entreprises en contact avec les consommateurs, telles que les enseignes de distribution, les banques et les prestataires de voyages, doivent permettre une automatisation fiable tout en se protégeant contre la fraude, la prise de contrôle de comptes, l’utilisation abusive d’identifiants et les bots malveillants. En combinant les capacités d’intelligence sur les appareils aux protections adaptées aux agents de F5 Distributed Cloud Bot Defense, les entreprises peuvent établir une confiance continue entre les consommateurs, les appareils, les bots et les agents d’IA.
L’intelligence des appareils fournit en continu des informations contextuelles sur les appareils et des indications sur les risques, tandis que Distributed Cloud Bot Defense applique des décisions de politique en temps réel afin d’autoriser les interactions fiables, de soumettre les activités suspectes à des vérifications et de bloquer les automatisations malveillantes. Grâce à ces capacités combinées, les organisations peuvent mieux protéger leurs revenus, préserver la confiance de leurs clients et proposer des expériences numériques sécurisées, tout en accompagnant en toute sécurité la prochaine génération de commerce fondé sur des agents et piloté par l’IA.
“Ces améliorations vous aident à réduire la fraude et les coûts opérationnels, tout en instaurant un climat de confiance qui vous permet de lancer sereinement de nouvelles initiatives numériques.”
La nouvelle réalité : instaurer la confiance entre les humains, les bots et les agents d’IA
Les menaces numériques ne se résument plus à de simples bots exécutant des scripts répétitifs. Les interactions numériques sont de plus en plus difficiles à catégoriser. Les utilisateurs humains, les clients automatisés et les agents d’IA interagissent désormais avec les applications et les API en adoptant souvent les mêmes comportements, ce qui réduit l’efficacité des méthodes traditionnelles visant à distinguer les activités légitimes des automatisations malveillantes.
À mesure que les organisations adoptent des expériences basées sur l’IA, le défi ne consiste plus simplement à identifier les bots. Il s’agit de déterminer quels utilisateurs, appareils, bots et agents d’IA sont dignes de confiance.
Intelligence des appareils : une nouvelle couche de confiance pour F5 Distributed Cloud Bot Defense
La fonctionnalité d’intelligence sur les appareils offre la visibilité approfondie et persistante au niveau des appareils nécessaire pour détecter les abus sophistiqués qui échappent aux outils de sécurité traditionnels. Ce puissant module facultatif de F5 Distributed Cloud Bot Defense vous aide à protéger votre entreprise en assurant une connaissance durable de chaque appareil à tout moment.
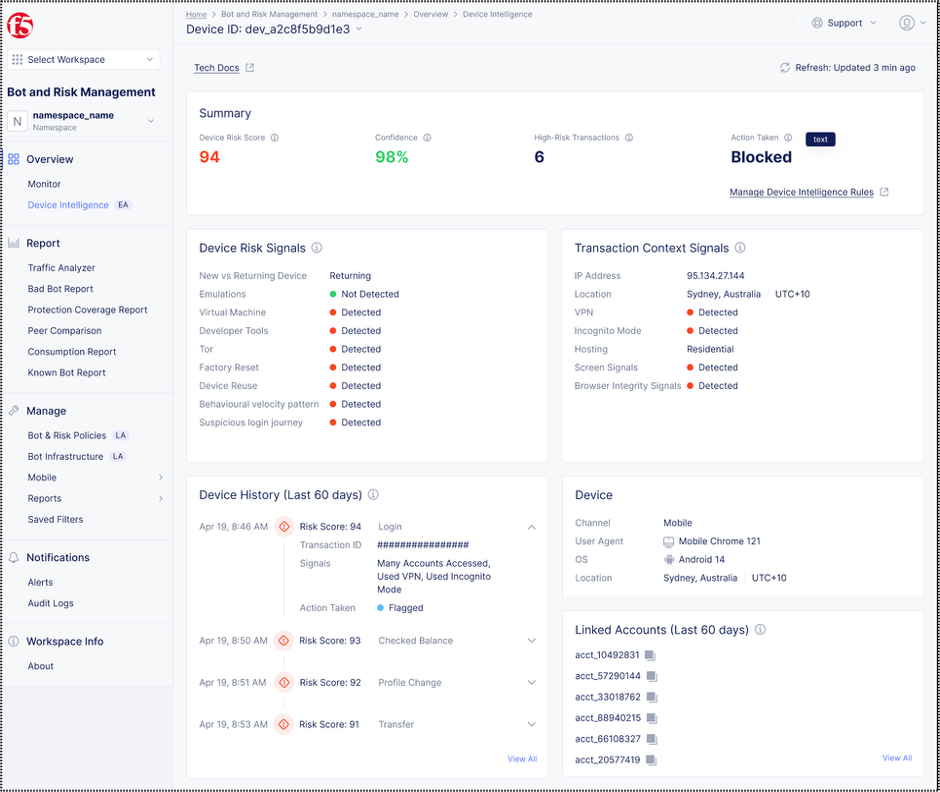
Visibilité approfondie et persistante au niveau des appareils
Grâce à l’intelligence des appareils, les entreprises bénéficient d’une visibilité approfondie et persistante au niveau de chaque appareil, indispensable pour détecter les abus sophistiqués qui échappent aux outils de sécurité traditionnels. Cette puissante fonctionnalité complémentaire de F5 Distributed Cloud Bot Defense vous aide à protéger votre entreprise en assurant une connaissance durable de chaque appareil à tout moment.
Les principales fonctionnalités pour votre stratégie de sécurité sont les suivantes :
- Identification persistante des appareils : La veille sur les appareils génère un identifiant particulièrement robuste et stable pour chaque appareil. Cela permet de suivre un appareil spécifique au fil de plusieurs sessions, navigateurs et adresses IP, même lorsqu’un attaquant tente de dissimuler ses traces.
- Évaluation des risques en temps réel : Avant même qu’une transaction à haut risque ne soit traitée, l’intelligence des appareils évalue le niveau de sécurité de l’appareil et génère un score de risque explicable. Cela permet de prendre immédiatement des mesures d’application automatisées sans affecter les utilisateurs légitimes.
- Protection complète des comptes : La veille sur les appareils cartographie au fil du temps les relations entre les appareils et les comptes utilisateurs. Cette cartographie permet de détecter les attaques coordonnées, par exemple lorsqu’un même appareil accède à des centaines de comptes (signe d’une prise de contrôle de comptes) ou lorsqu’un même compte est utilisé depuis un nombre inhabituel d’appareils (ce qui peut indiquer un partage de compte ou une fraude).
Des protections spécialisées pour l’ère de l’IA agentique
Alors que l’intelligence des appareils permet d’établir la confiance dans les appareils, les nouvelles protections dédiées à l’IA agentique de Distributed Cloud Bot Defense aident les organisations à renforcer leur confiance dans l’écosystème croissant d’agents alimentés par l’IA qui interagissent avec leurs propriétés numériques.
Contrairement aux bots traditionnels, les agents d’IA peuvent naviguer de manière autonome dans les applications, prendre des décisions, interagir directement avec les API et exécuter des workflows complexes en plusieurs étapes pour le compte des utilisateurs. Nombre d’entre eux seront légitimes et utiles. D’autres pourront être non gérés, non autorisés ou malveillants. L’enjeu n’est pas de déterminer si le trafic est automatisé, mais plutôt d’évaluer le degré de confiance à accorder à cette automatisation.
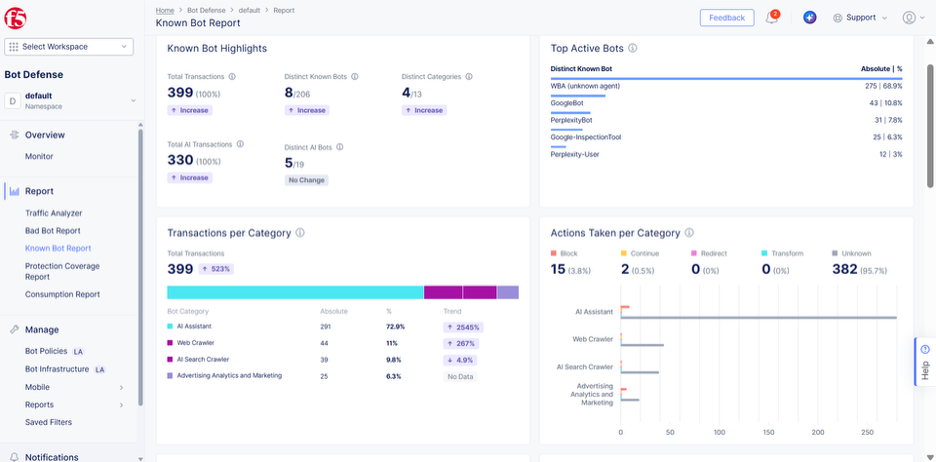
Les protections spécialisées de F5 pour l’IA agentique introduisent dans F5 ADSP un cadre de politiques tenant compte des agents, qui permet aux organisations de détecter, d’identifier et de gérer les humains, les agents d’IA de confiance, les automatisations légitimes, les clients automatisés inconnus et les bots malveillants au sein d’un modèle de sécurité unique. Plutôt que de s’appuyer uniquement sur les chaînes d’agent utilisateur ou sur des identifiants statiques, F5 évalue les modèles comportementaux, les renseignements sur les appareils, l’intégrité des clients et les données télémétriques des interactions afin de prendre des décisions plus éclairées en matière de confiance.
Cela permet aux organisations d’adopter en toute sécurité de nouveaux modèles économiques fondés sur l’IA, tels que le commerce agentique. Les assistants d’achat IA approuvés peuvent effectuer des recherches sur des sites, remplir un panier et finaliser des transactions. Des contrôles basés sur des politiques permettent d’encadrer les automatisations gourmandes en ressources. Parallèlement, les agents suspects ou non vérifiés peuvent être soumis à une vérification, voir leur débit limité ou être bloqués avant qu’ils ne consomment des ressources, n’accèdent à des informations sensibles ou ne facilitent la fraude.
Plus important encore, ces fonctionnalités permettent aux organisations d’éviter d’avoir à choisir entre bloquer ou autoriser l’ensemble du trafic lié à l’IA. Elles peuvent ainsi établir des interactions de confiance, appliquer des règles de gouvernance et garder le contrôle, tout en continuant à innover.
L’avenir de la confiance numérique
L’avenir de la sécurité des applications ne reposera pas sur la capacité à déterminer si le trafic est généré par un humain ou une machine. Il reposera sur la compréhension de l’entité à l’origine de chaque interaction et sur l’évaluation du niveau de confiance à lui accorder.
Grâce à l’intelligence des appareils et à des protections spécialisées pour l’IA agentique, F5 aide les organisations à dépasser l’analyse au niveau des requêtes afin d’établir une confiance continue entre les utilisateurs, les appareils, les applications, les API et les agents d’IA. À mesure que les interactions numériques continuent d’évoluer, cette capacité à prendre des décisions éclairées en matière de confiance deviendra un avantage concurrentiel majeur.
L’impératif stratégique d’une sécurité centrée sur les appareils
L’ajout de renseignements sur les appareils et de protections renforcées contre les agents d’IA à F5 Distributed Cloud Bot Defense marque une évolution majeure de la sécurité des applications. En fournissant des renseignements persistants centrés sur les appareils et en facilitant la détection, la classification et la gestion des agents d’IA, F5 vous permet de protéger votre entreprise contre les menaces les plus avancées. Ces améliorations vous aident à réduire la fraude et les coûts opérationnels, ainsi qu’à établir un socle de confiance qui vous permet de mener de nouvelles initiatives numériques en toute sérénité.
Pour en savoir plus, consultez la page Web de F5 Distributed Cloud Bot Defense ou contactez-nous pour planifier une démonstration et discuter de la manière de préparer votre organisation à la prochaine génération d’interactions numériques. Pensez également à lire notre communiqué de presse.
À propos de l’auteur
.jpeg)
Nirav Shah est vice-président senior et responsable du marketing des produits et solutions chez F5, où il définit l’orientation stratégique en matière de sécurité des applications et de l’IA. Avant de rejoindre F5, il a passé onze ans chez Fortinet, où il a occupé plusieurs postes de direction, notamment à la tête des solutions SASE optimisées par l’IA, des solutions SOC et des solutions de réseau sécurisé. Son vaste parcours comprend également des fonctions importantes chez Cisco Systems, où il a piloté des initiatives majeures dans le domaine du SD-WAN. Fort de plus de vingt ans d’expérience dans le secteur de la cybersécurité, il a fait ses preuves dans le lancement de produits qui redéfinissent le marché et dans la constitution d’équipes hautement performantes, en alignant le développement des produits sur les ventes et le marketing afin de maximiser leur impact. Expert reconnu et ancien étudiant de l’USC, il intervient fréquemment lors de conférences professionnelles et contribue régulièrement à des publications de premier plan sur la convergence entre l’IA et la cybersécurité, tout en restant engagé dans l’accompagnement des professionnels émergents de la cybersécurité.
Autres articles de Nirav ShahArticles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.
La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]