BIG-IP 가상 에디션
Combine the security and control of the F5 ADSP의 보안 및 제어 기능에 퍼블릭 또는 프라이빗 클라우드의 민첩성을 더하세요. 필요한 방식과 장소에서 동일한 고급 F5 애플리케이션 서비스를 이용할 수 있습니다.
모든 클라우드 환경을 위한 고급 애플리케이션 서비스
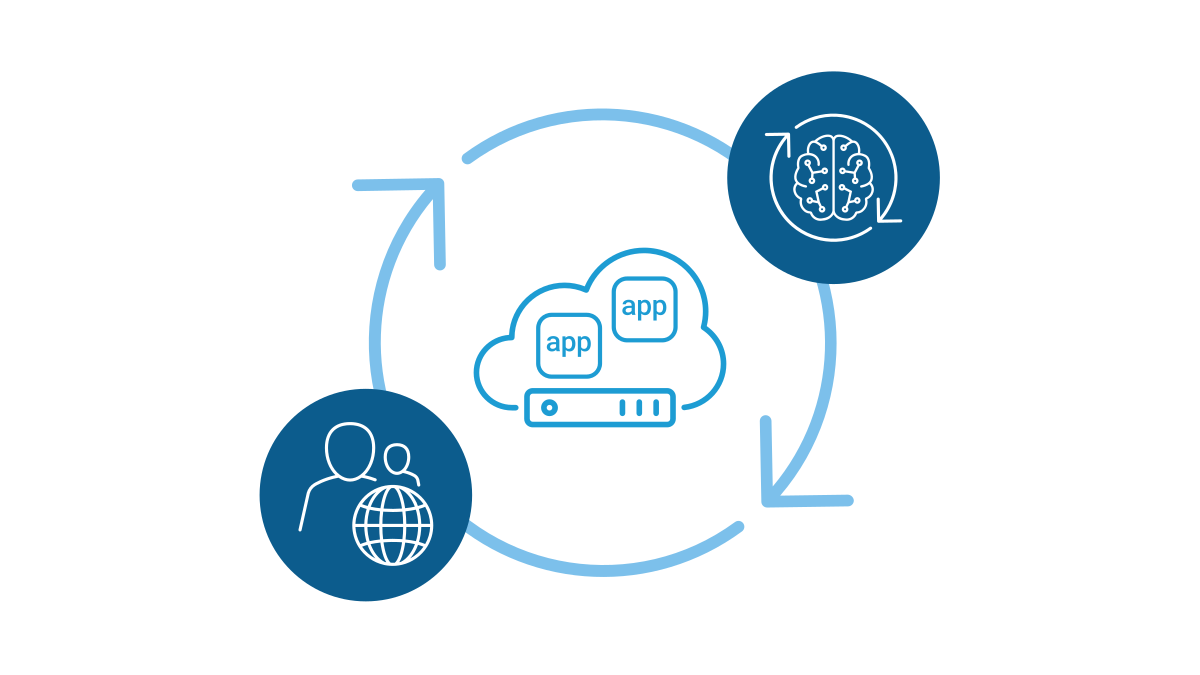
지능형 로컬 및 글로벌 트래픽 관리: BIG-IP LTM 및 BIG-IP DNS
로컬 및 글로벌 서버 부하 분산, 성능 최적화, 암호화 작업 오프로딩, 세분화된 트래픽 가시성을 통해 애플리케이션의 속도, 가용성, 보안을 확보하세요.
- 지능형 트래픽 관리 - 기본적인 부하 분산부터 복잡한 트래픽 관리 의사 결정까지, BIG-IP LTM과 BIG-IP DNS는 애플리케이션 트래픽을 세밀하게 제어할 수 있도록 지원합니다.
- 프로그래밍 기능 - iRules로 애플리케이션 트래픽을 프로그래밍 방식으로 완벽하게 제어하여 보안 규칙을 적용하고, 애플리케이션 관련 오류를 실시간으로 수정하는 등 다양한 작업을 수행할 수 있습니다.
- 초고속 SSL - BIG-IP의 고성능 암호화 처리 기능으로 클라이언트부터 서버까지 모든 데이터를 암호화하여 비용 효율적으로 사용자 경험을 보호하세요.
고급 애플리케이션 및 API 보호: Advanced WAF
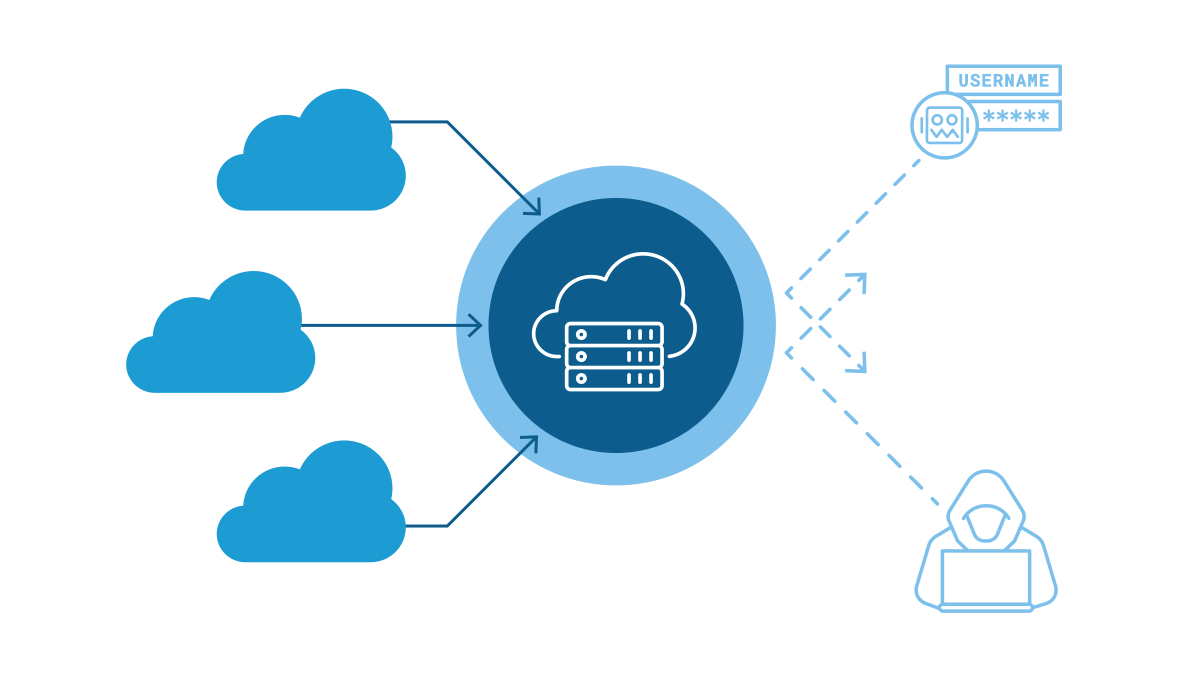
Advanced WAF는 애플리케이션 보안을 재정의하여 오늘날 조직이 직면한 가장 만연한 위협에 대응합니다. 여기에는 기존 보안 솔루션을 압도하는 자동화된 봇 공격, 자격 증명을 탈취하고 사용자 계정에 무단으로 접근하는 웹 공격, 평판 및 수동으로 작성된 시그니처에 기반한 정적 보안을 우회하는 애플리케이션 계층 공격이 포함됩니다.
- 선제적 봇 방어 - 봇 및 기타 악성 도구의 자동화된 공격으로부터 앱을 보호합니다.
- 애플리케이션 계층(L7) DoS - 행동 분석과 머신 러닝을 활용하여 L7 DoS 공격이 애플리케이션에 영향을 미치기 전에 탐지하고 완화합니다.
- API 보호 - REST/JSON, XML 및 GWT API에 대한 포괄적인 보호를 제공합니다.
안전하고 통합된 애플리케이션 액세스: BIG-IP APM
BIG-IP APM은 네트워크, 클라우드, 앱 및 API에 대한 전 세계의 액세스를 관리하는 안전하고 유연한 고성능 액세스 관리 프록시 솔루션입니다.
- ID 인식 프록시(IAP) - 세분화된 컨텍스트를 기반으로 제로 트러스트 모델 검증을 적용하여 모든 앱 요청을 보호합니다.
- ID 페더레이션, MFA 및 SSO - ID를 연합하고, 적응형 다중 요소 인증(FIDO U2F 및 RADIUS 프로토콜 지원)을 구현하며, 싱글 사인온을 활성화하여 앱 액세스를 간소화하세요.
- 안전한 원격 및 모바일 액세스 - 안전한 적응형 앱별 VPN을 통해 SSL VPN 기반 원격 액세스의 ID를 통합합니다.
인프라 및 DDoS 보호: BIG-IP AFM
BIG-IP AFM은 강력한 DDoS 및 프로토콜 공격이 서비스에 과부하를 일으키고 성능을 저하시키기 전에 네트워크와 데이터 센터를 보호하도록 설계된 고성능 풀 프록시 네트워크 보안 솔루션입니다.
- 네트워크 보호 - 네트워크, 프로토콜 및 DNS 위협이 핵심 리소스에 도달하기 전에 이를 식별하고 완화합니다.
- DDoS 공격 완화 - 대규모 트래픽을 유발하는 DDoS 공격이 사용자의 애플리케이션 이용에 영향을 미치기 전에 차단합니다.
- 대용량 로깅 제어 - SNMP, SIP, DNS 및 IPFIX 수집기를 지원하면서 로그 서버에 과부하가 발생하지 않도록 보호합니다.
제품 개요
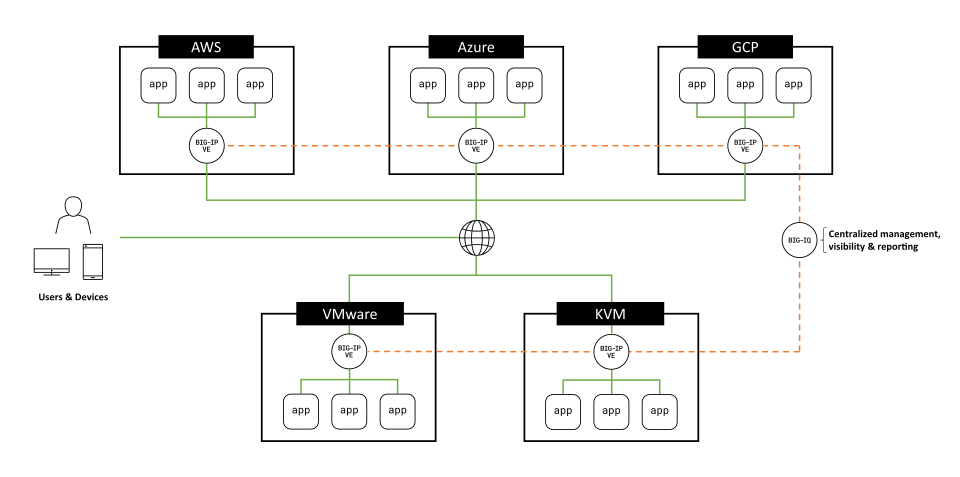
BIG-IP VE는 시중에 출시된 vADC 중 가장 뛰어난 성능과 신뢰성을 갖추고 가장 폭넓은 지원을 제공하는 제품입니다.
BIG-IP Virtual Edition은 업계 최고의 확장성을 갖춘 가상 애플리케이션 전송 컨트롤러로, 모든 주요 하이퍼바이저와 클라우드 플랫폼에서 고성능 애플리케이션 전송 및 보안 처리를 지원합니다. BIG-IP VE는 물리적 BIG-IP 어플라이언스와 동일한 시장 선도적 애플리케이션 서비스 제품군을 지원하므로, 멀티 클라우드 에코시스템 어디에서나 구성과 정책을 복제하고 재사용하며 중앙에서 관리할 수 있습니다.
퍼블릭 클라우드
AWS, Azure, GCP, Alibaba Cloud, IBM Cloud, Oracle Cloud Infrastructure 등 모든 주요 퍼블릭 클라우드 플랫폼에 VE를 배포하세요.
프라이빗 클라우드
온프레미스 또는 코로케이션 시설의 프라이빗 클라우드 환경에서 VMware, KVM 및 Hyper-V 하이퍼바이저에 VE를 배포하세요.
주요 이점
하드웨어의 한계를 넘어 더 빠르게 대응해야 할 때, BIG-IP Virtual Editions는 더욱 민첩하고 유연한 형태로 필요한 애플리케이션 서비스를 제공합니다.
플랫폼 지원 및 통합
지원되는 클라우드
지원되는 퍼블릭 및 프라이빗 클라우드
BIG-IP VE는 시중의 어떤 vADC보다 더 많은 클라우드 환경을 지원하므로, 어디에서든 애플리케이션 서비스를 함께 이용할 수 있습니다.
하드웨어 오프로드를 통한 하드웨어 오프로드 통합
하드웨어 오프로드 통합
DDoS 공격 완화, CGNAT, 암호화 처리 등 연산 집약적인 기능을 강력한 Intel 구성 요소로 오프로드하여 성능을 크게 향상하고 VE 컴퓨팅 리소스의 부담을 줄이세요.
지원되는 하드웨어 보안 모듈
하드웨어 보안 모듈(HSM)을 사용한 FIPS 140-2 L2/L3 규정 준수
BIG-IP VE를 주요 하드웨어 보안 모듈(HSM)과 통합하여 FIPS 140-2 레벨 2 또는 3 인증을 획득하고 암호화 보안을 강화하세요.
리소스
추천
BIG-IP VE 고객 사례: 대학 스포츠 티켓 판매로 큰 성공을 거둔 Paciolan
Paciolan이 AWS에서 BIG-IP Virtual Edition을 활용해 하이브리드 클라우드 아키텍처로 성공적으로 전환한 사례를 읽어보세요.
고객 사례 읽기백서
F5를 활용한 Tier 1 애플리케이션 워크로드의 AWS 마이그레이션 ›
OpenStack에 F5 애플리케이션 딜리버리 서비스를 추가하는 방법 ›
솔루션 개요
AWS 기반 BIG-IP 애플리케이션 전송 및 보안 서비스 ›
Microsoft Azure 및 Azure Stack의 BIG-IP 애플리케이션 서비스 ›
F5의 차세대 클라우드 솔루션 템플릿으로 BIG-IP VE 배포 자동화 ›
SmartNIC용 BIG-IP VE로 가상화 환경의 성능 향상 ›
F5 뉴스룸 블로그
소프트웨어와 고성능: 두 가지를 모두 실현할 수 있는 이유 ›
하드웨어 공급망 지연 문제 해결: BIG-IP Virtual Edition으로 전환해야 하는 5가지 이유 ›
F5 BIG-IP Virtual Edition을 업그레이드해야 하는 7가지 이유 ›